CheironX · IT-Sicherheit, auf die Verlass ist
Ihre IT unter Kontrolle.
Auch das, was schiefgehen kann.
Informationssicherheit, Regulatorik und KI-Governance für den Mittelstand — mit dem Anspruch, das Risiko zu begrenzen, ohne die IT zu vergolden.
Was wir tun30 Minuten sprechen
Drei Jahrzehnte technologischer Wandel – von der ersten Digitalisierungswelle bis zur KI
Wo stehen Sie eigentlich?
Frage 1 von 5Lieferkette
Gibt es ein aktuelles, schriftliches Verzeichnis Ihrer IT-Dienstleister — inklusive der Angabe, wer auf welche Daten zugreifen kann?
Notfall
Ist festgelegt, wer im Ernstfall entscheidet — und wer wen in welcher Reihenfolge informiert?
Wiederanlauf
Wissen Sie, welche Ihrer Geschäftsprozesse wie lange ausfallen dürfen, bevor es wirklich weh tut?
Nachweise
Könnten Sie einem Kunden innerhalb einer Woche belastbar darlegen, wie Sie seine Daten schützen?
KI-Nutzung
Wissen Sie, welche KI-Dienste Ihre Mitarbeitenden tatsächlich für die Arbeit verwenden?
0 / 10
Am Anfang · offen
Die Grundlagen sind noch nicht gelegt. Das ist häufiger als Sie denken — und in wenigen Monaten aufholbar, wenn man in der richtigen Reihenfolge vorgeht.
0 / 10
Punktuell aufgestellt · teilweise erfüllt
Einiges läuft, aber es hängt an Personen statt an Prozessen. Das trägt, solange niemand ausfällt und niemand nachfragt.
0 / 10
Solide Basis · erfüllt
Sie sind weiter als der Durchschnitt. Jetzt geht es um Vollständigkeit, Nachweisführung und die neueren Themen.
Fünf Fragen, etwa 90 Sekunden. Keine Anmeldung, keine E-Mail-Adresse.
Themenübersicht
Typische Ausgangslagen
Kein Unternehmen ruft an, weil es ein ISMS möchte
Es ruft an, weil einer dieser Sätze zutrifft.
„Unser größter Kunde hat uns einen 80-seitigen Sicherheitsfragebogen geschickt."
Die Antworten sind über Köpfe und Postfächer verteilt, belastbare Nachweise gibt es nicht — und der Rahmenvertrag hängt daran.
„Wenn unsere IT drei Tage steht, wissen wir ehrlich gesagt nicht, was passiert."
Es gibt Backups. Ob sie sich zurückspielen lassen, ob jemand entscheidet, wer wen anruft — das hat nie jemand geprüft.
„Wir zahlen viel für IT-Sicherheit. Wir wissen nur nicht, wofür genau."
Gewachsene Dienstleisterbeziehungen, Verträge ohne Sicherheitsanforderungen, Lizenzen mit ungenutzten Funktionen.
Leistungen
Vier Linien
Von der Standortbestimmung zur Souveränität
Security Governance & Compliance
Das Managementsystem aufbauen — von der Bestandsaufnahme bis zur Zertifizierungsreife.
Regulatorik & Nachweisfähigkeit
Wir zeigen, was für Sie gilt — und liefern die Nachweise, die dafür verlangt werden.
KI-Governance & Strategie
Klare Regeln für das, was bereits genutzt wird — und eine Grundlage für das, was Sie als Nächstes vorhaben.
Führung, Resilienz & Befähigung
Feste Rollen für Verantwortung, die sonst niemand trägt — und Übung für den Ernstfall.
Wirtschaftlichkeit
Sicherheit, die im Budget bleibt
Sicherheitsprojekte haben oft den Ruf, nur Kosten zu produzieren. Mit jahrelanger Erfahrung in der IT-Verantwortung wissen wir, was es heißt, ein Budget vor der Geschäftsführung zu rechtfertigen. Deshalb gehört die Frage nach dem Geld für uns zum Projekt, nicht ans Ende.
Hebel 1
Priorisieren statt vervollständigen
Ein Fünftel der Maßnahmen deckt den Großteil des realistischen Risikos ab. Wir sagen Ihnen, welches Fünftel — und was warten kann.
Hebel 2
Erst nutzen, was bezahlt ist
In den vorhandenen Lizenzen und Verträgen steckt regelmäßig mehr Sicherheit, als eingeschaltet ist. Das kostet nichts außer Konfiguration.
Hebel 3
Dienstleister und Ausschreibungen
Sauber geführte Verträge und Vergaben senken laufende Kosten — häufig genug, um das Sicherheitsvorhaben mitzufinanzieren.
Die Anwendung
Ein vollständiges ISMS — geführt statt geschrieben
über 400 geführte Fragen über die vier Maßnahmengruppen des Annex A der ISO 27001:2022 und die Steuerungsanforderungen der Kapitel 4–10, dazu Scoping, Asset-Register, Rechtsregister, Risikobewertung, Business Impact Analyse und Notfallplanung. Am Ende steht ein finalisiertes Statement of Applicability über alle 93 Controls — die Stelle, an der Zertifizierungsprojekte üblicherweise stehenbleiben. Sie können das eigenständig durcharbeiten. Begleitung ist eine Option, keine Voraussetzung.
Nur die Anwendung
Sie arbeiten eigenständig. Geeignet, wenn intern jemand das Thema treibt und nur die Struktur fehlt.
Anwendung mit Begleitung
Sie füllen aus, wir gehen die Ergebnisse gemeinsam durch und priorisieren, was zuerst dran ist.
Begleitet bis zur Zertifizierungsreife
Aufbau, Betrieb und Auditvorbereitung — mit klarer Trennung von der prüfenden Seite.
Regulatorik & Vorsorge
Wissen, worauf es ankommt — nicht nur, was Pflicht ist
Die größte Unsicherheit im Mittelstand entsteht nicht durch die Anforderungen selbst, sondern durch die Frage, was davon wirklich für Sie zählt — ob als Pflicht oder als sinnvolle Vorsorge.
NIS2
Betrifft Sie ab einer bestimmten Größe in 18 Sektoren — und mittelbar, wenn Sie an ein betroffenes Unternehmen liefern. Mit persönlicher Verantwortung der Geschäftsleitung.
EU AI Act
Betrifft Sie, sobald Sie KI einsetzen oder anbieten. Die Pflicht zur KI-Kompetenz Ihrer Beschäftigten gilt bereits, unabhängig von der Risikoklasse.
Cyber Resilience Act
Betrifft Sie, wenn Sie Produkte mit digitalen Elementen herstellen oder in Verkehr bringen. Im Maschinen- und Anlagenbau das unterschätzteste Thema.
DORA
Betrifft Sie im Finanzsektor — und als IT-Dienstleister für Finanzunternehmen, dann über Ihre Verträge.
TISAX
Betrifft Sie als Zulieferer der Automobilindustrie. Kein Gesetz, aber faktisch Marktzugangsvoraussetzung.
Wirtschaftliches Risiko
Betrifft Sie unabhängig von jeder Pflicht — weil ein Ausfall teurer ist als die Vorsorge dagegen.
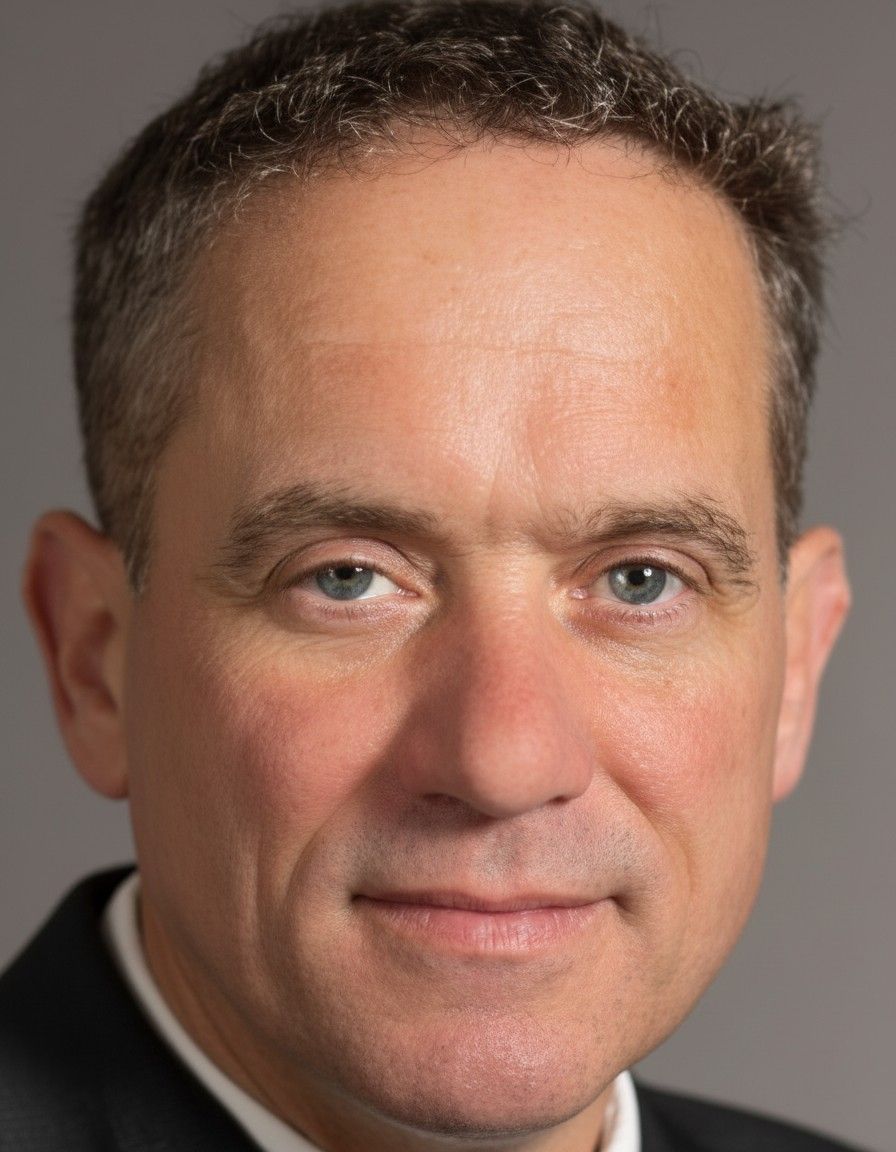
Cheiron war in der griechischen Mythologie der Lehrer der Helden und Heiler — nicht der Kämpfer selbst. Genau das ist unsere Rolle: Wir befähigen Ihre Organisation, statt sie dauerhaft zu ersetzen.
Über CheironX
Sicherheit, Wirtschaftlichkeit und KI —
der Dreiklang für modernes IT-Management
Sicherheit, Wirtschaftlichkeit und KI sind für mich keine drei Themen, sondern drei Seiten derselben Entscheidung. Drei Jahrzehnte habe ich sie aus der Verantwortung heraus getroffen: als IT-Leiter mit eigenem Budget und eigenem Team, in Start-ups und Organisationen mit über hundert Mitarbeitenden, und dabei auch defizitäre Bereiche in tragfähige Serviceeinheiten überführt. CheironX habe ich gegründet, um genau diese drei Fragen nicht mehr getrennt beantworten zu müssen.
Begleitet habe ich jeden technologischen Umbruch seit der ersten Digitalisierungswelle — den Übergang von analoger zu digitaler Technik, das Internet, und heute die künstliche Intelligenz. Durch alle diese Phasen zieht sich eine Konstante: Technologie entfaltet ihren Wert nicht aus sich heraus, sondern erst im Zusammenspiel mit Menschen und Organisationen. Wer diesen Teil überspringt, kauft Werkzeuge und bekommt keine Wirkung.
KI ist für mich kein neues Feld: Bereits Mitte der neunziger Jahre habe ich zu neuronalen Netzen und deren Anwendung publiziert. Diese Verbindung — drei Jahrzehnte IT-Verantwortung und ein früher fachlicher Blick auf KI — ist der Grund, warum ich zwischen tragfähigem Nutzen und Marktgeräusch unterscheiden kann. Das Potenzial ist real, aber es entsteht erst dort, wo der Einsatz einen nachprüfbaren Zweck hat. Und KI verschiebt, was Informationssicherheit und Organisation leisten müssen — schneller, als die meisten Richtlinienwerke nachziehen.
- Qualifikation
- Dipl.-Ing. und Dipl.-Wirt.-Ing.; Veröffentlichungen zu KI und deren Anwendung; drei Jahrzehnte IT-Leitung
- Branchen
- Industrie, Telekommunikation, Gesundheitswesen, öffentliche Hand, Medien, Customer Service, IT-Systemhaus
- Arbeitsweise
- Verbindliche Ziele, enge Abstimmung mit Ihrem Team und Ergebnisse, die sich messen lassen — nicht nur Empfehlungen auf dem Papier
- Kapazität
- Beratung und Mandate durch mich persönlich. Für Umfang, Spitzen und Vertretung arbeite ich mit einem festen Netzwerk aus Auditoren, Datenschutz- und Fachjuristen sowie technischen Spezialisten.
Ein Ansprechpartner
Was aus unserer Hand kommt — und was wir organisieren
Wir sagen offen, wo unsere Arbeit endet. Das heißt nicht, dass Sie dort allein weitermüssen: Für alles Weitere bringen wir Partner mit, mit denen wir seit Jahren zusammenarbeiten — und bleiben Ihr Ansprechpartner.
Aus eigener Hand
Beratung, Aufbau, Führung
- Managementsysteme, Richtlinien und Nachweise
- Risikobewertung, Business Impact Analyse, Notfall- und Wiederanlaufkonzepte
- CISO- und ISB-Mandate, Berichte an die Geschäftsführung
- Regulatorische Einordnung und Umsetzungsfahrpläne
- KI-Governance und AIMS
- Dienstleistersteuerung, Beschaffung und Ausschreibungen
- Trainings, Führungskräftebriefings und Tabletop-Übungen
Über unser Netzwerk
Technik, Prüfung, Recht
- Penetrationstests und technische Sicherheitsprüfungen
- SOC, Monitoring und Angriffserkennung im laufenden Betrieb
- Einführung und Betrieb von Sicherheitswerkzeugen
- Zertifizierungsaudits durch unabhängige Auditoren
- Rechtsberatung, Datenschutz und juristische Vertretung
- Forensik und Krisenunterstützung nach einem Vorfall
Zertifizierungsaudits geben wir bewusst nach außen. An einem Managementsystem, das wir selbst aufgebaut haben, dürfen wir nicht prüfen — das würde Ihre Zertifizierung gefährden.
Ein Gespräch, das nichts kostet und nichts verkauft
30 Minuten. Sie schildern Ihre Lage, ich sage Ihnen ehrlich, ob und wo wir helfen können — und wenn nicht, wer besser passt.
- Telefon
- 0211 / 542 604 60
- info@cheironx.de